À propos
Un interlocuteur expérimenté, du diagnostic au pilotage.
ANK Cybersecurity est une société de conseil indépendante basée à Marseille. Vous ne vous adressez pas à une structure impersonnelle, mais au fondateur d’ANK Cybersecurity, qui suit votre sujet de bout en bout.
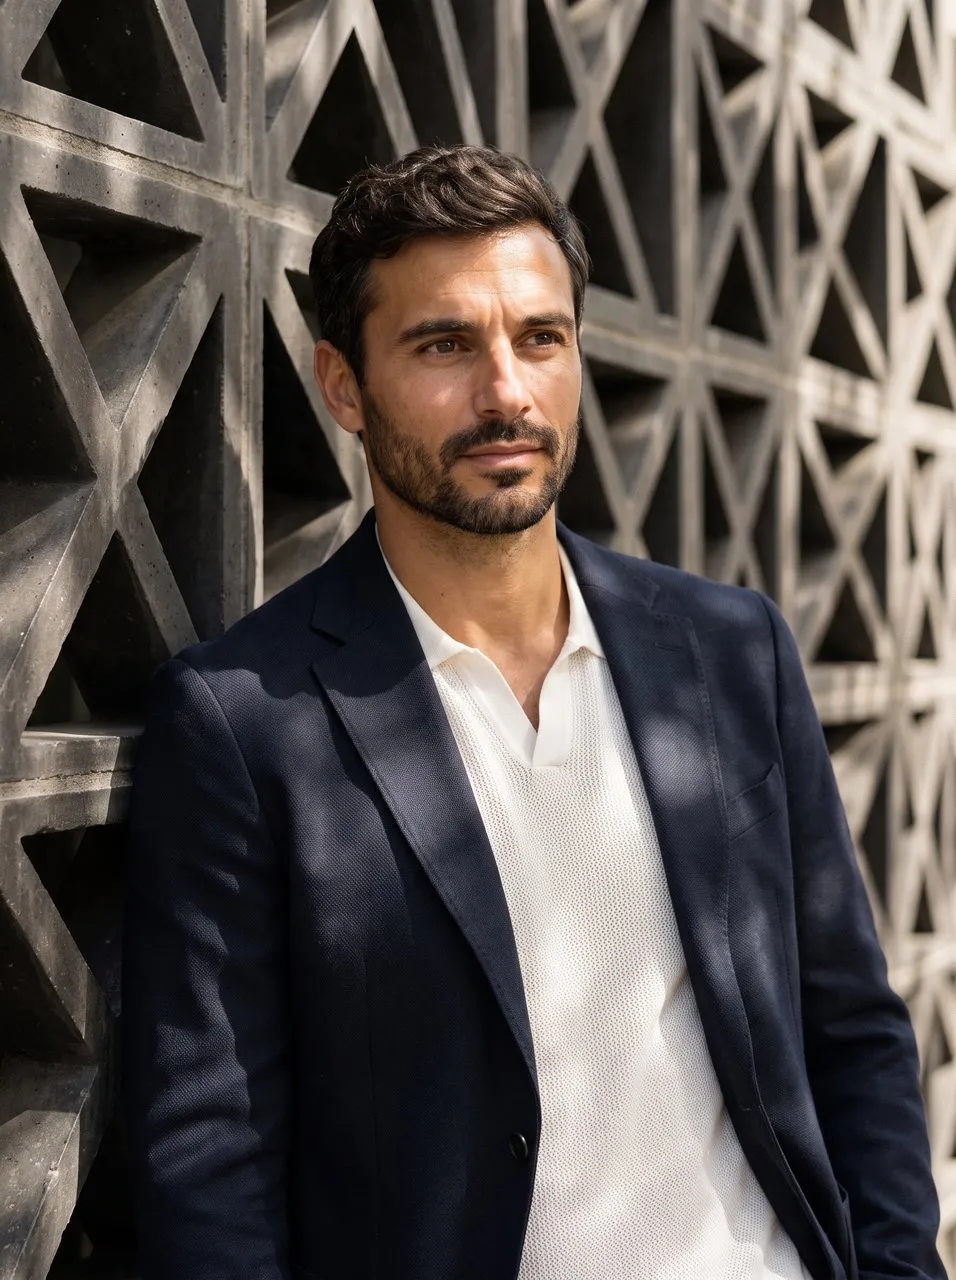
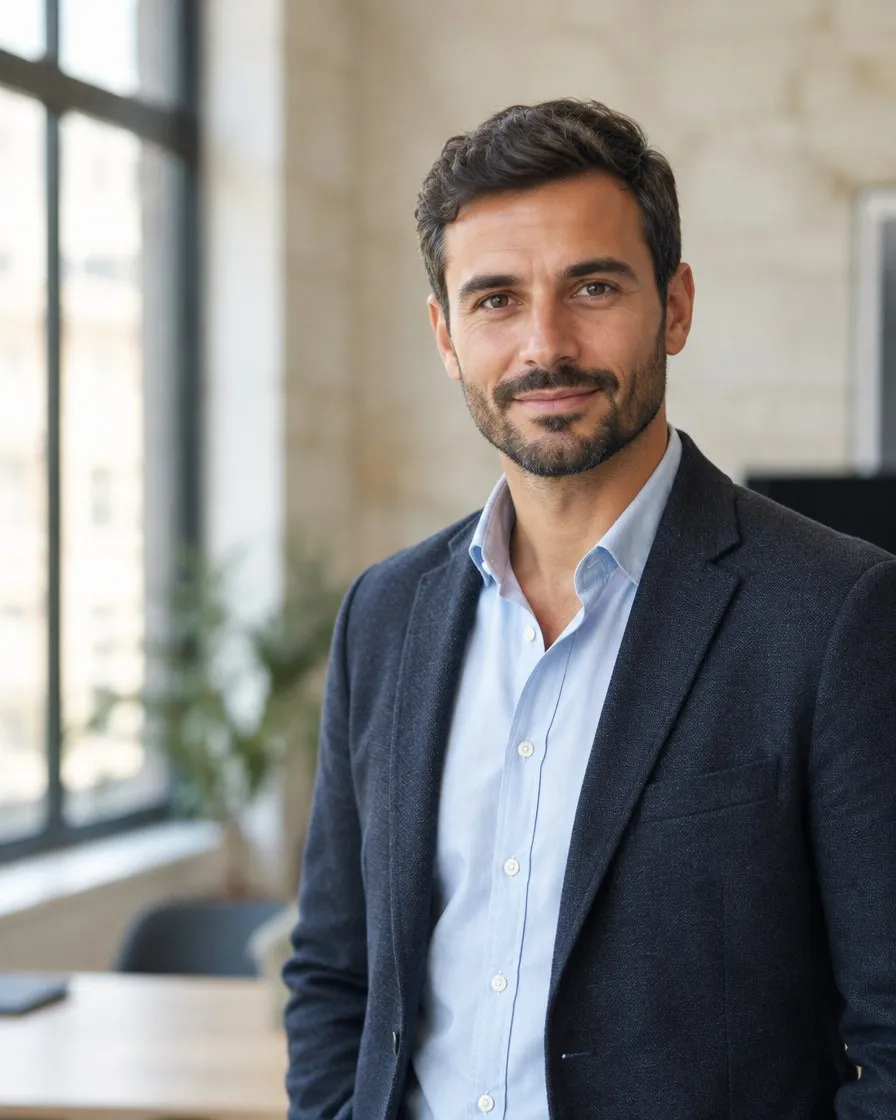
Alexandre Nikodem, fondateur d’ANK Cybersecurity.
Parcours
8 ans d’expérience en conseil en cybersécurité.
Fondateur d’ANK Cybersecurity, Alexandre met son expérience acquise au sein de plusieurs cabinets de conseil au service des organisations qui souhaitent structurer leur gouvernance cyber, maîtriser leurs risques et concrétiser leurs exigences de conformité. Son parcours couvre des missions de conseil, d’audit et de transformation, avec une approche fonctionnelle, pragmatique et orientée résultats.
Ces missions l’ont amené à intervenir dans des secteurs variés — banque, assurance, industrie dont l’automobile, ainsi qu’auprès de PME —, auprès d’organisations internationales et d’acteurs soumis à de fortes exigences réglementaires, en français comme en anglais. Il y a piloté des chantiers, animé des ateliers avec les métiers et l’IT et préparé les arbitrages des instances de gouvernance.
Avec ANK Cybersecurity, il propose une relation directe : le même interlocuteur, du premier échange au suivi de la mise en œuvre, avec l’exigence méthodologique d’un cabinet et la proximité d’un indépendant.
- Expérience
- 8 ans de conseil en cybersécurité, au sein de plusieurs cabinets
- Certifications
- EBIOS Risk Manager · ISO/IEC 27001 Lead Auditor · ISO/IEC 27001 Lead Implementer · ISO/IEC 27005 · ITIL 4
- Types de missions
- Conseil, audit, transformation, pilotage de programmes
- Domaines
- Gouvernance et pilotage, gestion des risques, conformité réglementaire, normes et référentiels, audit, résilience opérationnelle, gouvernance et risques de l’IA
- Secteurs
- Pluridisciplinaire : banque, assurance, industrie (dont automobile), PME
- Contextes
- Environnements complexes et réglementés, organisations internationales
- Langues de travail
- Français, anglais
- Implantation
- Basé à Marseille, interventions en région PACA et en Île-de-France (Paris), en présentiel ou à distance
Certifications
Des certifications au service de la méthode.
Des référentiels pratiqués en mission et validés par des certifications reconnues, pour une démarche rigoureuse et outillée.
01
EBIOS Risk Manager
Conduite d’analyses de risques par scénarios selon la méthode de l’ANSSI.
02
ISO/IEC 27001 Lead Implementer
Mise en place et évolution d’un système de management de la sécurité de l’information.
03
ISO/IEC 27001 Lead Auditor
Conduite d’audits de conformité et préparation aux audits de certification.
04
ISO/IEC 27005
Gestion des risques liés à la sécurité de l’information.
05
ITIL 4
Intégration de la sécurité aux processus de gestion des services IT : incidents, changements, continuité.
Posture
Une posture de consultant, au service de vos décisions.
01
Dans des environnements complexes
Plusieurs entités, de nombreux interlocuteurs, des exigences qui se recoupent : savoir structurer sans alourdir.
02
Auprès d’organisations internationales
Des pratiques à harmoniser entre pays et entités, des référentiels européens et internationaux à concilier.
03
Sur des objectifs stratégiques
Des sujets suivis par la direction : chaque recommandation est argumentée, priorisée et reliée aux enjeux métier.
04
À l’interface des métiers et de la technique
Traduire une exigence réglementaire en mesures que l’IT peut mettre en œuvre, et un risque technique en enjeu que la direction peut arbitrer.
Positionnement
Une approche entre stratégie et opérationnel.
Les décisions se prennent en direction ; les dispositifs vivent dans les équipes. La valeur d’ANK Cybersecurity tient dans la capacité à relier les deux — sans perte en route.
Niveau stratégique
Ce que l’organisation décide
- Enjeux métier et objectifs
- Obligations réglementaires
- Appétence au risque
- Arbitrages et priorités
ANK
Traduire
→
Niveau opérationnel
Ce que les équipes mettent en œuvre
- Processus et responsabilités
- Mesures de sécurité
- Indicateurs de pilotage
- Plans d’action suivis
L'Approche ANK Cybersecurity
Le travail se joue à l’interface.
Une cybersécurité intégrée à votre organisation
Notre approche relie les besoins métier, les enjeux IT, la maîtrise des risques, les exigences de conformité et la gouvernance pour intégrer la cybersécurité au cœur du fonctionnement de l’organisation.
01
Exigences métier
Partir de ce que l’organisation doit protéger : activités, données, services critiques.
02
IT, applications et données
Tenir compte de ce que l’IT opère réellement et de ses contraintes.
03
Gestion des risques
Décider sur la base de risques mesurés et hiérarchisés.
04
Réglementation et normes
Intégrer les exigences applicables sans multiplier les dispositifs.
05
Gouvernance et responsabilités
Savoir qui décide, qui fait et comment on suit.
Intégrer la cybersécurité à la stratégie, aux métiers et au fonctionnement de l’organisation.
Domaines d’intervention
Huit domaines, une même exigence.
Chaque domaine est détaillé sur la page Expertises, avec les activités et les référentiels associés.
01
Gouvernance et pilotage cybersécurité
Intégrer les exigences de sécurité et de risque aux projets de transformation.
02
Gestion des risques
Identifier les risques, prioriser les traitements et éclairer la prise de décision.
03
Conformité réglementaire
Transformer les obligations réglementaires en actions concrètes et vérifiables.
04
Normes, référentiel, directive et règlement
Structurer les pratiques de sécurité autour d’exigences claires et de contrôles adaptés.
05
Audit et évaluation
Évaluer la maturité d’un dispositif et objectiver les axes d’amélioration.
06
Résilience opérationnelle
Renforcer la capacité de l’organisation à anticiper les perturbations et à maintenir ses activités critiques.
07
Gouvernance et risques de l’IA
Encadrer les usages de l’IA en intégrant les enjeux de risque, de sécurité et de responsabilité.
08
Pilotage des initiatives IA
Accompagner l’intégration des solutions IA en conciliant besoins métier, gouvernance et maîtrise des risques.
Philosophie d’accompagnement
Quatre principes, appliqués à chaque mission.
01
Partir du métier
Un dispositif de cybersécurité n’a de sens que s’il protège ce qui compte pour l’organisation. Chaque mission commence par ses enjeux, pas par un référentiel.
02
Rester pragmatique
Des priorités réalistes, des actions dimensionnées selon vos moyens, et des livrables que vos équipes peuvent réellement utiliser.
03
Être pédagogue
Rendre compréhensibles les exigences et les risques, pour que direction, IT et métiers décident sur une base commune.
04
Garder l’indépendance
Une société de conseil indépendante : les recommandations sont guidées par votre contexte et vos objectifs.
Au plus près des équipes : comprendre l’existant avant de recommander.
Déroulé d’une mission
Ce que produit chaque étape.
Chaque intervention suit les quatre étapes de notre méthode. Chacune débouche sur un livrable exploitable par vos équipes.
01
Comprendre
Note de cadrage : périmètre, objectifs, parties prenantes, résultats attendus.
02
Évaluer
État des lieux : niveau de maturité, risques prioritaires, écarts au regard des référentiels.
03
Structurer
Dispositif cible : processus, responsabilités, contrôles et plan d’action priorisé.
04
Accompagner
Suivi de la mise en œuvre : comités, indicateurs, mesure des progrès.
Vision
La cybersécurité est une capacité de l’organisation, pas un sujet technique isolé.
Elle se gouverne, se mesure et s’améliore, comme toute fonction clé. Elle engage la direction autant que les équipes techniques, et doit s’adapter à mesure que l’activité, les menaces et les exigences évoluent.
C’est pourquoi ANK Cybersecurity privilégie des dispositifs proportionnés et durables : des choix argumentés, des responsabilités claires et des indicateurs qui permettent de savoir où l’on en est.
Modalités et implantation
Marseille, la région PACA et l’Île-de-France.
Basé à Marseille, Alexandre accompagne des organisations en région PACA et en Île-de-France, en présentiel, en hybride ou à distance. La présence sur site est privilégiée pour les ateliers et les phases de coordination ; le cadrage, l’analyse et le suivi se prêtent bien au travail à distance.
Formats possibles : mission en régie, accompagnement au forfait, conseil ponctuel ou continu, évaluation ciblée, projet de conformité et de résilience.
Fonctionnement des missions
Comment se passe une collaboration ?
Quel est le mode d’intervention ?
Selon vos besoins : mission en régie, accompagnement au forfait, conseil ponctuel ou continu, évaluation ciblée, projet de conformité et de résilience. Le format est défini au cadrage, avec le périmètre, les livrables et le calendrier.
Pouvez-vous intervenir en renfort d’une équipe CISO ou GRC ?
Oui. ANK Cybersecurity peut renforcer un CISO Office, une équipe GRC, Risk ou Cybersecurity, pour accompagner une transformation, une mise en conformité ou une montée en maturité, en s’intégrant aux instances et aux outils existants.
Pouvez-vous intervenir sur un projet ou un programme déjà engagé ?
Oui. ANK Cybersecurity intervient aussi bien sur des missions ponctuelles que sur des projets ou programmes déjà engagés, en coordination avec les équipes métiers, IT, sécurité, risques et conformité.
L’accompagnement d’ANK Cybersecurity se limite-t-il à la conformité réglementaire ?
Non. Si la conformité constitue un enjeu important, elle s’inscrit dans une démarche plus large de maîtrise des risques et de résilience opérationnelle. ANK Cybersecurity intervient également sur la gouvernance de la cybersécurité, la gestion des risques TIC, le CISO Office et le pilotage des plans d’action. L’enjeu est de traduire les exigences applicables en dispositifs concrets, intégrés aux processus de l’organisation et suivis dans la durée.
Où ANK Cybersecurity intervient-elle et selon quelles modalités ?
Basée en région Provence-Alpes-Côte d’Azur, ANK Cybersecurity accompagne les organisations de la région et peut intervenir en Île-de-France ainsi que dans d’autres localisations selon les besoins de la mission. Les modalités sont définies en fonction du contexte : présentiel, hybride ou à distance. La présence sur site peut être privilégiée pour les ateliers, les échanges avec les parties prenantes et les phases nécessitant une coordination rapprochée. Le travail à distance peut convenir aux activités de cadrage, d’analyse, de documentation et de suivi. Le rythme des déplacements et la répartition entre présentiel et distanciel sont convenus en amont avec le client.
Comment démarrer une collaboration avec ANK Cybersecurity ?
Toute collaboration commence par un échange permettant de comprendre le contexte, les objectifs et les besoins de l’organisation. Cette première étape permet de préciser le périmètre de l’intervention, les livrables attendus, les interlocuteurs concernés et les modalités de collaboration. Selon la situation, ANK Cybersecurity peut contribuer à un besoin ciblé, à une démarche de structuration ou au pilotage d’un programme sur la durée. Chaque intervention est définie en fonction des enjeux identifiés, avec une attention particulière portée à la clarté du périmètre, aux priorités et aux résultats attendus. Pour engager la démarche, il suffit de prendre contact afin d’organiser un premier échange.
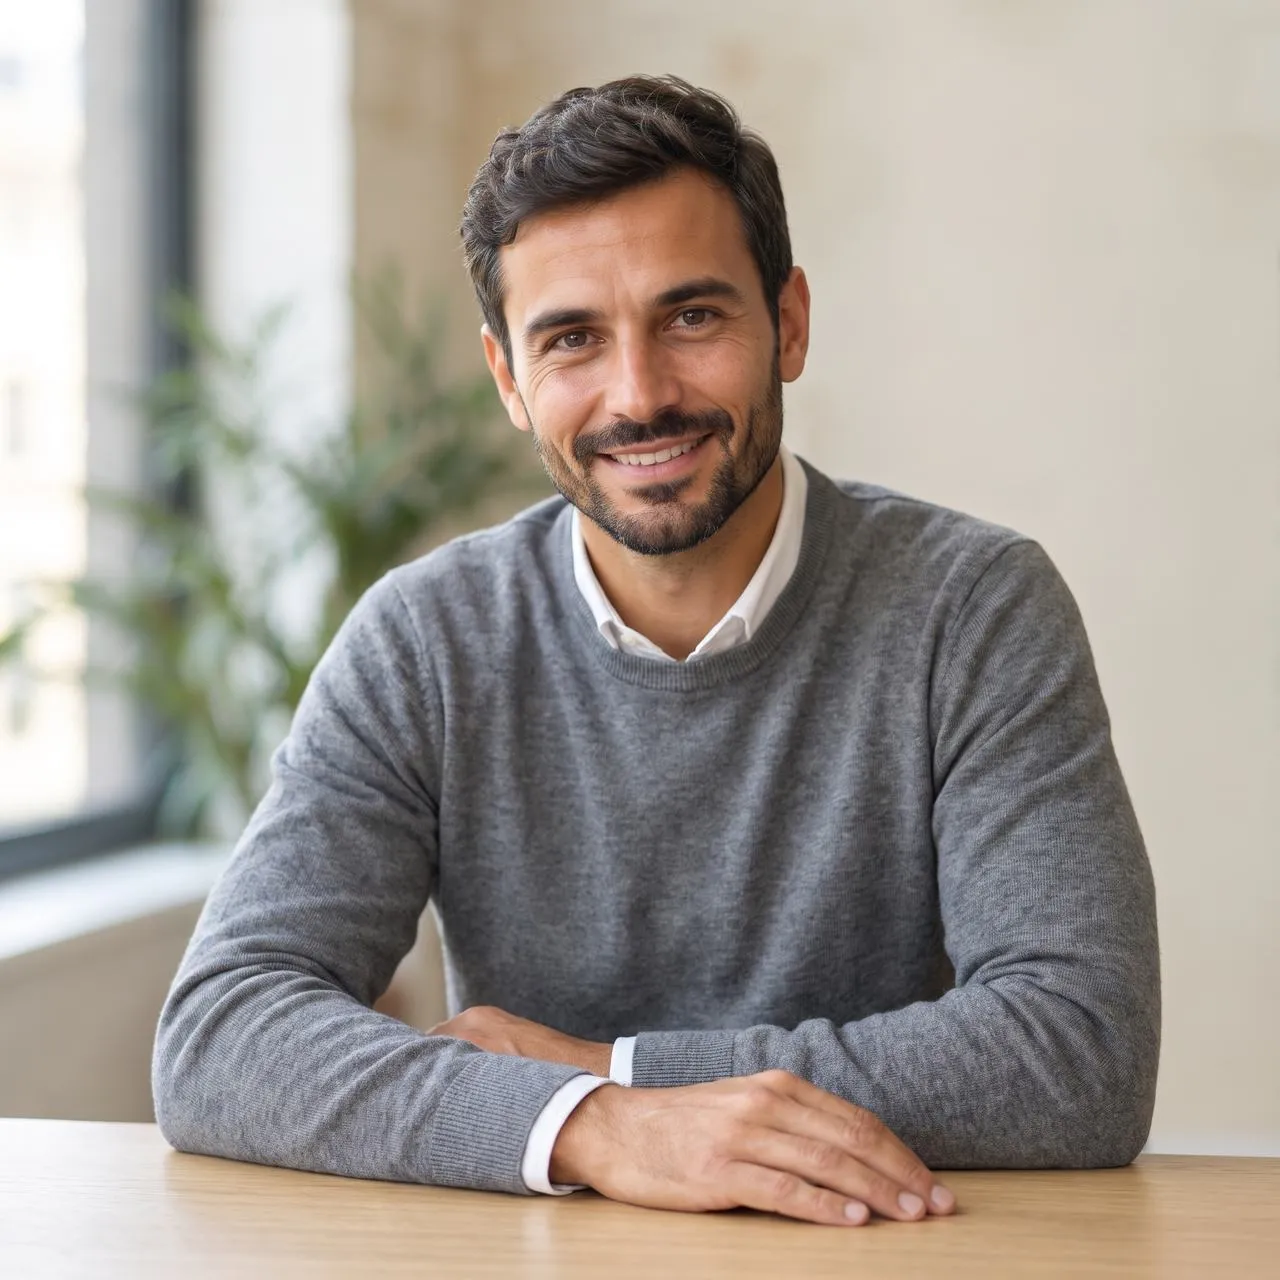
Vous échangez directement avec le fondateur d’ANK Cybersecurity.
Prochaine étape
Un sujet à structurer ?
Exposez votre situation : un premier échange permet de comprendre vos enjeux et de vérifier ensemble la pertinence d’un accompagnement.